Opsporing Verzocht reconstrueert hack Odido via klantenservice. Oproep: van wie is de stem?
Een telefoontje naar de klantenservice van Odido vormde begin dit jaar het startpunt van een van de grootste datadiefstallen uit de Nederlandse geschiedenis. In Opsporing Verzocht reconstrueerde de politie maandagavond hoe een medewerker van het callcenter door een nep-ICT’er werd misleid. De politie heeft nu de stem van de vermoedelijke dader openbaar gemaakt en vraagt het publiek: wie herkent deze man?
Bij de hack werden persoonsgegevens van 6,2 miljoen klanten buitgemaakt, waaronder namen, adressen, telefoonnummers, e-mailadressen, bankrekeningnummers en nummers van identiteitsbewijzen. De aanval laat vooral zien hoe cybercriminelen niet alleen technische systemen aanvallen, maar juist ook medewerkers proberen te manipuleren om toegang tot die systemen te krijgen.
Een geloofwaardig telefoontje naar het callcenter
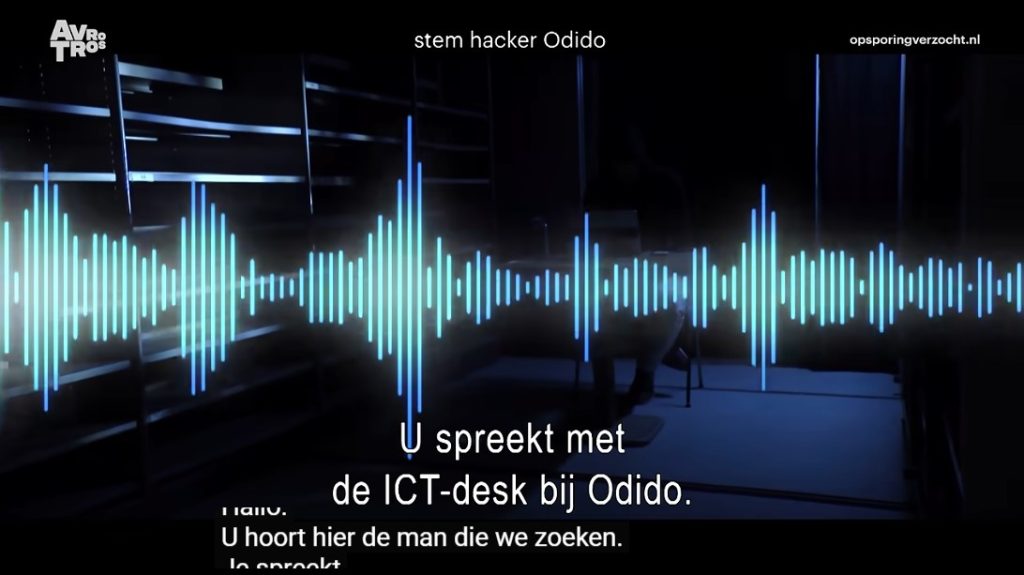
De aanval begon tijdens een ogenschijnlijk normale werkdag. Een medewerker van de klantenservice was bezig met het afhandelen van klantcases toen zij werd gebeld door een man die zich voordeed als medewerker van de ICT-afdeling van Odido. Hij vertelde dat er een probleem moest worden opgelost waarvoor zij moest inloggen op een intern systeem.
Daarbij gebruikte de beller veel klantcontact jargon zoals ‘openstaande cases’, ‘openstaande ticket’, ‘TB’s’ (terugbelverzoeken?) en ‘supervisor’, waardoor de klantcontact medewerker daadwerkelijk dacht een collega aan de lijn te hebben.
De man beschikte bovendien over ICT-kennis. Volgens de politiewoordvoerder kwam hij daardoor betrouwbaar over op de callcentermedewerker. Mogelijk heeft de verdachte zelf ervaring binnen een klantcontact-werkomgeving of weet hij op een andere manier hoe het er op zo’n afdeling aan toegaat.
De klantadviseur kreeg vervolgens een link toegestuurd. Die leidde naar een door de aanvallers nagebouwde inlogpagina van Odido. Ze voerde daar haar gebruikersnaam en wachtwoord in. Daarna was nog een extra beveiligingsstap nodig. Ook de verificatiecode werd verkregen, waarna de aanvallers toegang hadden tot de interne systemen.
Social engineering richt zich op de medewerker
De aanval draaide niet alleen om het omzeilen van technische beveiliging. De aanvaller wist een medewerker ervan te overtuigen dat hij een legitieme collega was en gebruikte kennis van processen, systemen en jargon om vertrouwen te creëren.
Bovendien blijkt het geen eenmalige poging te zijn geweest. Volgens Opsporing Verzocht had de verdachte eerder verschillende Odido-klantenservice medewerkers gebeld. Andere medewerkers sloegen wel alarm en stapten naar de securityafdeling. Daarna werden technische en organisatorische maatregelen getroffen. Toch slaagde de aanvaller er uiteindelijk bij een volgende poging in toegang te krijgen. Inmiddels zijn volgens de politie procedures aangepast en zijn medewerkers opnieuw geïnstrueerd.
Daarmee onderstreept de zaak het belang van heldere verificatieprocedures. Niet alleen voor gesprekken met klanten, maar óók voor interne communicatie. Een telefoontje, mail of chatbericht van iemand die zich als collega presenteert, is niet automatisch betrouwbaar. Zeker niet wanneer wordt gevraagd om in te loggen, een link te openen of beveiligingsinformatie te verstrekken.
Politie zoekt de man achter de stem
De politie hoopt nu dat iemand de stem van de verdachte herkent. Een stemdeskundige heeft de opname onderzocht. Volgens de politie gaat het om een echte stem en niet om een met AI gegenereerde stem. De man spreekt Nederlands, heeft enkele kenmerkende klanken in zijn stem, gebruikt specifiek Engelstalig ICT-jargon en gebruikt opvallend vaak het stopwoordje ‘hoor’.
Mensen die de stem herkennen of andere informatie hebben, kunnen zich melden bij de politie. Dat kan desgewenst anoniem.
Bronnen: Opsporing Verzocht – Datahack Odido: stem nep-ICT’er openbaar